
Schulungsdokumentation Rimo R5 "Einrichtung E-Mail Verbindung Kommunikationsassistent"
Die Einrichtung der Verbindung für den Emailversand aus Rimo R5 muss durch die IT des Kunden erfolgen. Die Dokumentation soll den IT-Verantwortlichen beim Eichrichten der Verbindungen unterstützen.
Falls Sie weitere Unterstützung benötigen, steht Ihnen unsere kostenpflichtige, technische Hotline gerne zur Verfügung.
Einleitung
Mittels «Kommunikationsassistenten» können Sie sämtliche im Rimo R5 zu erstellenden Briefe (bspw. Betriebskostenabrechnung) oder einfache Rundschreiben inkl. Beilagen an die vorgängig ausgewählten Empfänger senden.
Dabei spielt es keine Rolle, ob der Empfänger die Korrespondenz auf dem Postweg oder per E-Mail wünscht. Der Kommunikationsassistent regelt für Sie, für welche Empfänger die Korrespondenz ausgedruckt, und für welche eine E-Mail verschickt wird. Ebenso haben Sie die Möglichkeit, die Korrespondenz direkt im «E-Dossier» des Empfängers abzulegen (siehe «Erweiterungspaket – Dokumentenmanagement»).
Die Anleitung soll der IT des Kunden ein Hilfsmittel für die Einrichtung der Verbindungen bieten.
Vorbereitung der Verbindungen
Im nachfolgenden Kapitel ist die Einrichtung der Ausgabesteuerung beschrieben. Bei Problemen wenden Sie sich bitte an unsere kostenpflichtige technische Hotline
Verbindung «Mailkonto» bzw. E-Mail-Account mit «Rimo R5 Benutzer» einrichten
MENÜ: KUNDENADMINISTRATION / BENUTZERVERWALTUNG / VERBINDUNGEN
REGISTER: VERBINDUNGEN
- Pro Rimo R5-Benutzer sind mehrere Accounts möglich
- Der Benutzer kann für den Versand einen seiner Accounts anwählen
- Unter «Verbindungen» können mit einem Klick auf «Einfügen» Verbindungen mit «Externe Programmnummer 500 Mailkonto» erfasst werden
- Einen E-Mail-Account können Sie im Rimo R5 mit dem entsprechenden «Rimo-User» (Feld «Benutzer ID Rimo R5» ) mit Protokoll «Exchange», «Gmail Api» oder «MsGraph Api» einrichten bzw. verbinden
Hinweis:
Im Block «Parameter» werden mit einem Klick in die Felder «Von», «Antwort an», «Gesendet von» oder «Statusbericht an» die erlaubten Formate angezeigt:

Verbindung mit «Protokoll MSGraph Api»
In diesem Punkt wird die Einrichtung der E-Mailverbindung mit dem Protokoll MS Graph API eingerichtet. Dieses Protokoll entspricht der häufigsten Methode Ihre E-Mailverbindung einzurichten.
Nötige Einrichtungen durch den Kunden-interne IT
Nachfolgende Schritte in diesem Kapitel müssen durch Ihren IT-Dienstleister / E-Mail-Server-Dienstleister vollzogen werden. Das Ergebnis soll eine Client-ID und ggf. eine Singe-Tenant-ID sein, welche dann im Rimo in der Mail-Verbindung eingetragen werden muss (siehe Kapitel «Verbindung einrichten im Rimo»)
Das Azure Active Directory (AAD) ermöglicht es, eine App zu registrieren, welche via API auf die konfigurierte Authentifizierung zugreift, und dem Benutzer den Zugriff auf das Portal und die Funktionalitäten dazu ermöglicht. (Das Versenden von Emails ohne Zweifaktor Authentifizierung wird seit Anfangs 2023 nicht mehr zugelassen und benötigt eine Kommunikation mit dem Portal).
==https://docs.microsoft.com/en-us/exchange/clients-and-mobile-in-exchange-online/deprecation-of-basic-authenti-== cation-exchange-online
==Die Outlook-REST-Endpunkte wurden im November 2022 vollständig außer Betrieb genommen. Ändern Sie die Einstellungen in der E-Mail Verbindung im Rimo. Der Industriestandard für die Autorisierung ist== ==OAuth2== ==. Für die Authentifizierung gibt es keinen Industriestandard, der gängigste Standard ist jedoch== OpenID Connect .
==https://docs.microsoft.com/de-de/outlook/rest/compare-graph==
Workflow OAuth
https://docs.microsoft.com/en-us/graph/auth/
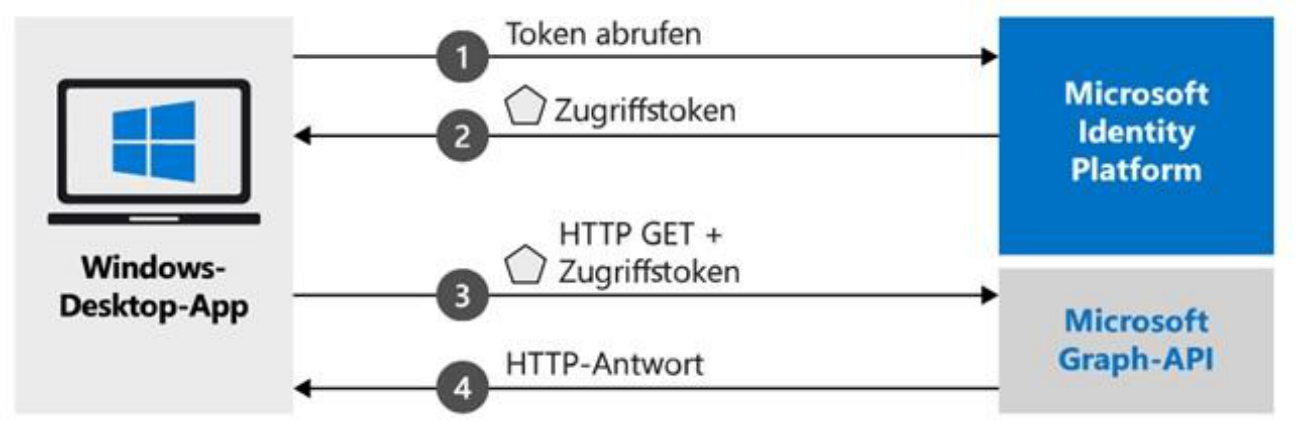
App Konfiguration im Azure-Portal
Bevor Sie die Emailverbindung pro User im Rimo R5 einrichten können, muss die App registriert und eine Client ID generiert werden.
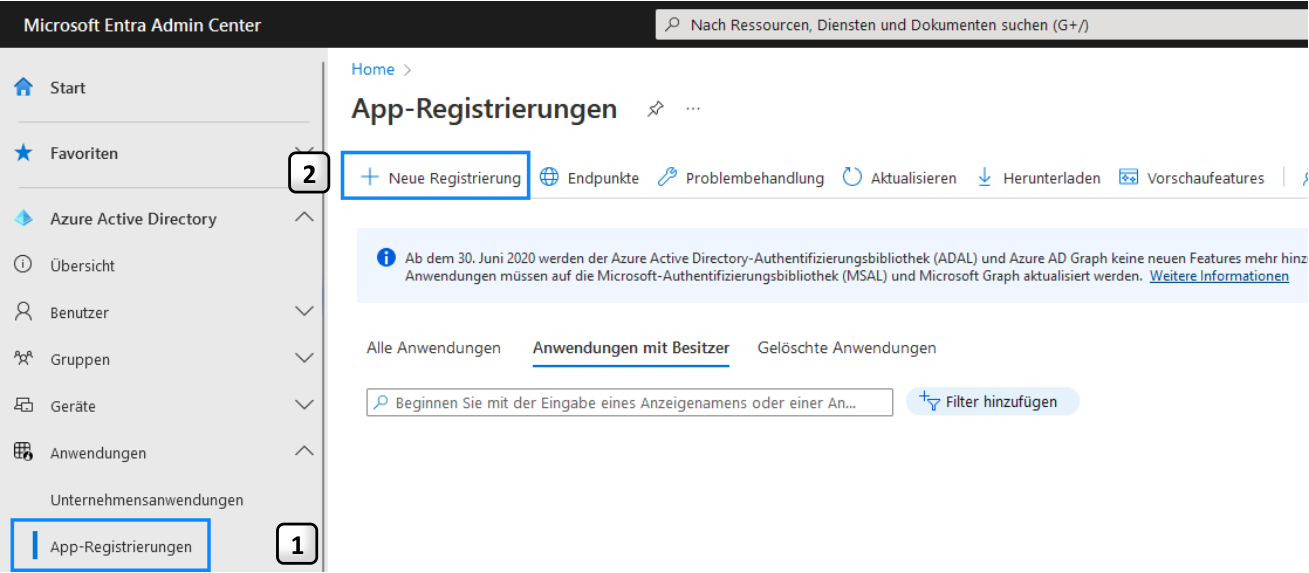
Melden Sie sich beim Microsoft 365 Admin Center an und suchen Sie nach „Azure Active Directory“.
- 1 Öffnen Sie „App-Registrierungen“
- 2 Mit einem Klick auf „+Neue Registrierung“ können Sie die Verbindung für die Rimo R5 Authentification registrieren.
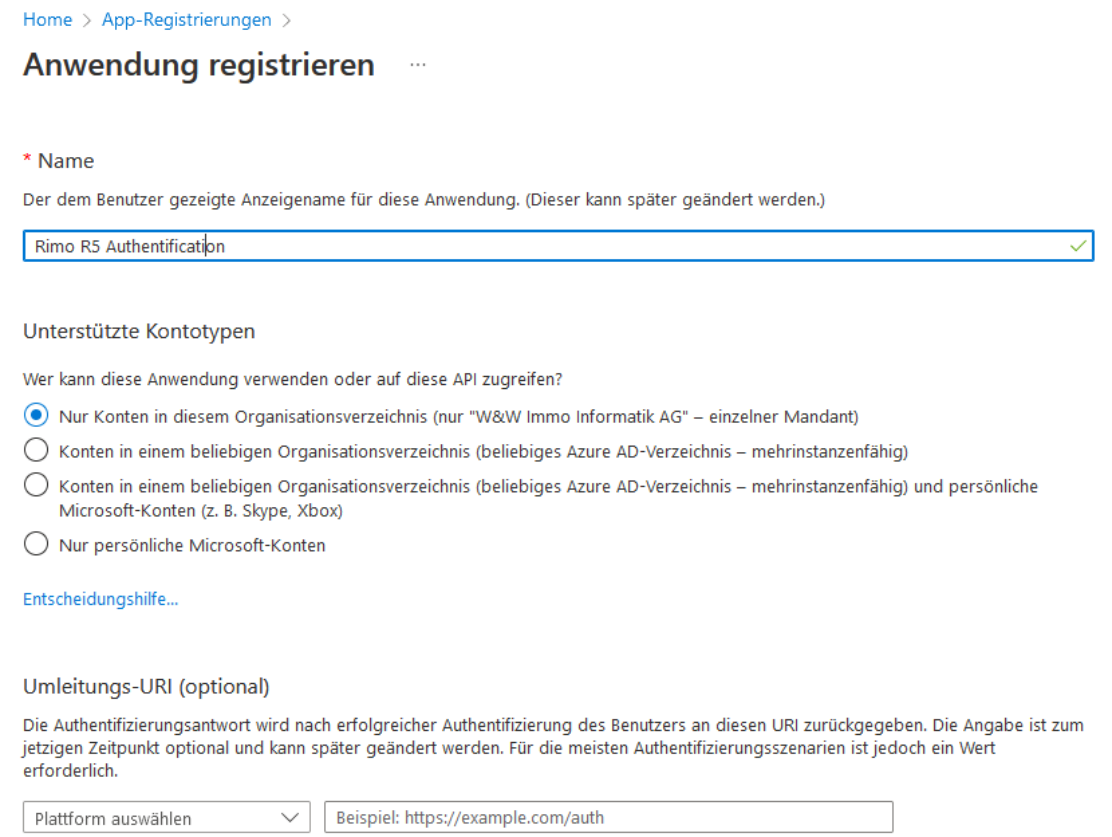
Tragen Sie den gewünschten Anzeigenamen ein und wählen Sie den Kontotyp aus.
HINWEIS Je nach Kontotyp müssen im Rimo R5 noch zusätzliche ID's hinterlegt werden. Bei der Registrierung für einen einzelnen Mandanten "Single Tenant" wird zusätzlich die VerzeichnisID (Mandant-ID) benötigt. Bei einer Mehrinstanz-Organisation wird lediglich die Anwendungs(Client-)ID benötigt.
In der Übersicht sehen Sie die App-Registrierung:
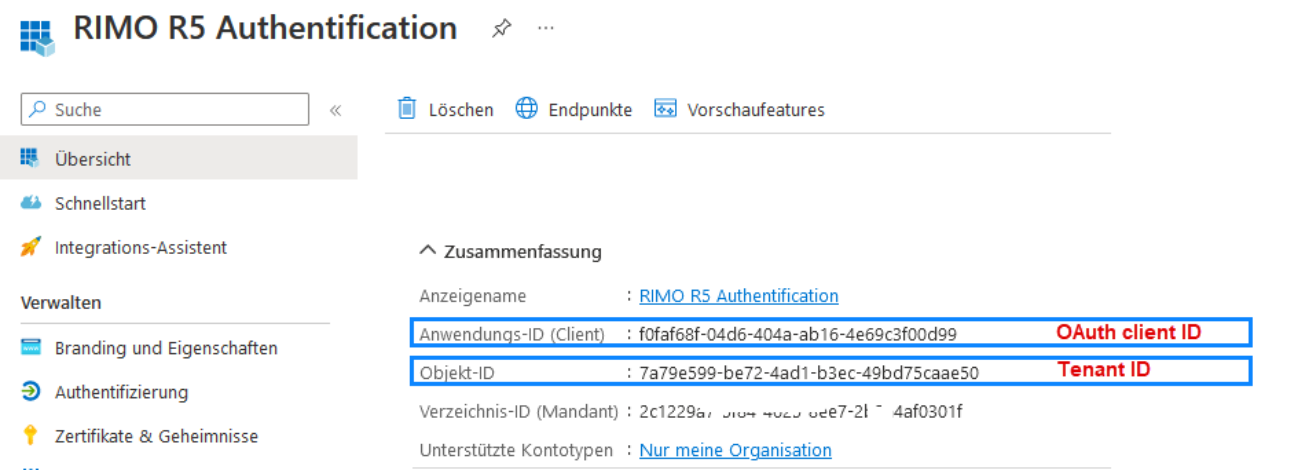
Teilen Sie diese ID’s (inkl. Verzeichnis-ID) dem Systemverantwortlichen mit, damit diese in den Verbindungen für den Kommunikationsassistenten von Rimo eingetragen werden können.
API-Berechtigungen setzen
Nun muss die Verbindung zwischen Rimo und Office 365 erstellt werden.
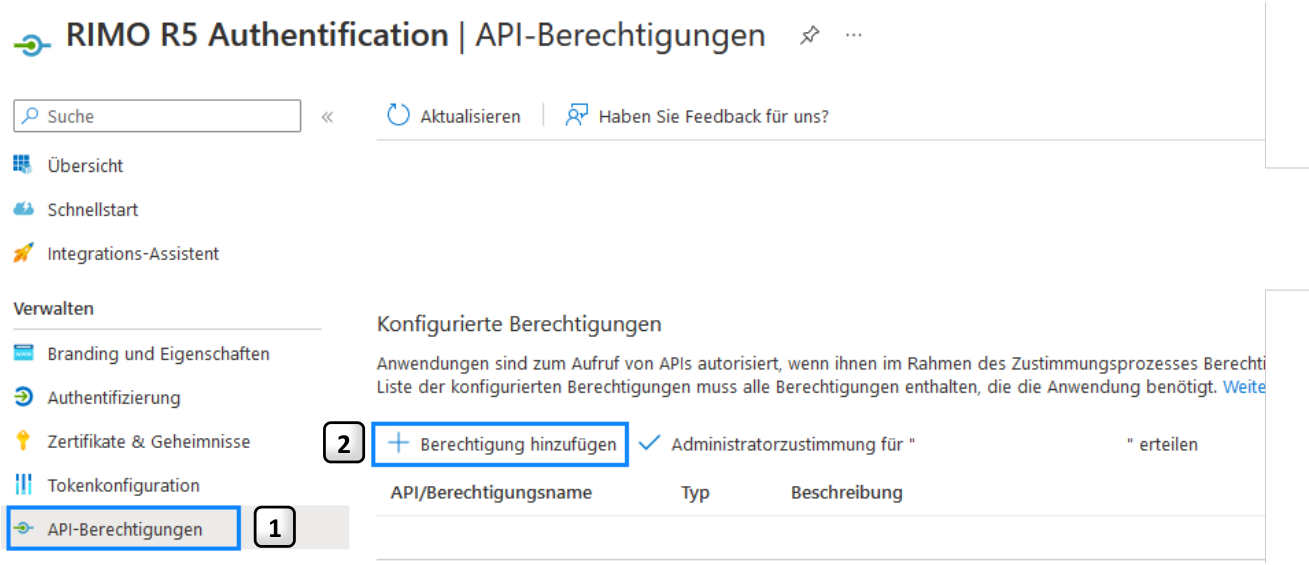

1 Öffnen Sie „API-Berechtigungen“ 2 Mit einem Klick auf „+Berechtigung hinzufügen“ können Sie die Berechtigung eintragen.
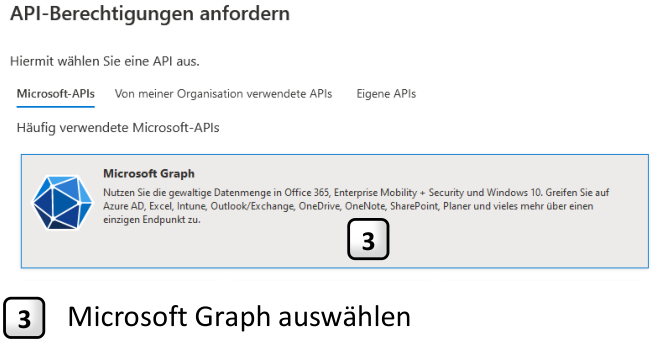
3 3 Microsoft Graph auswählen
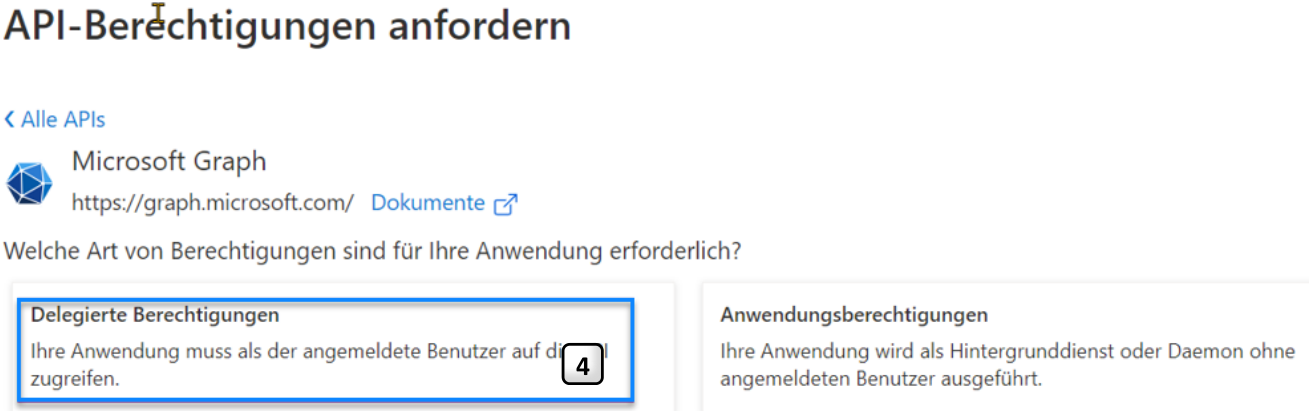
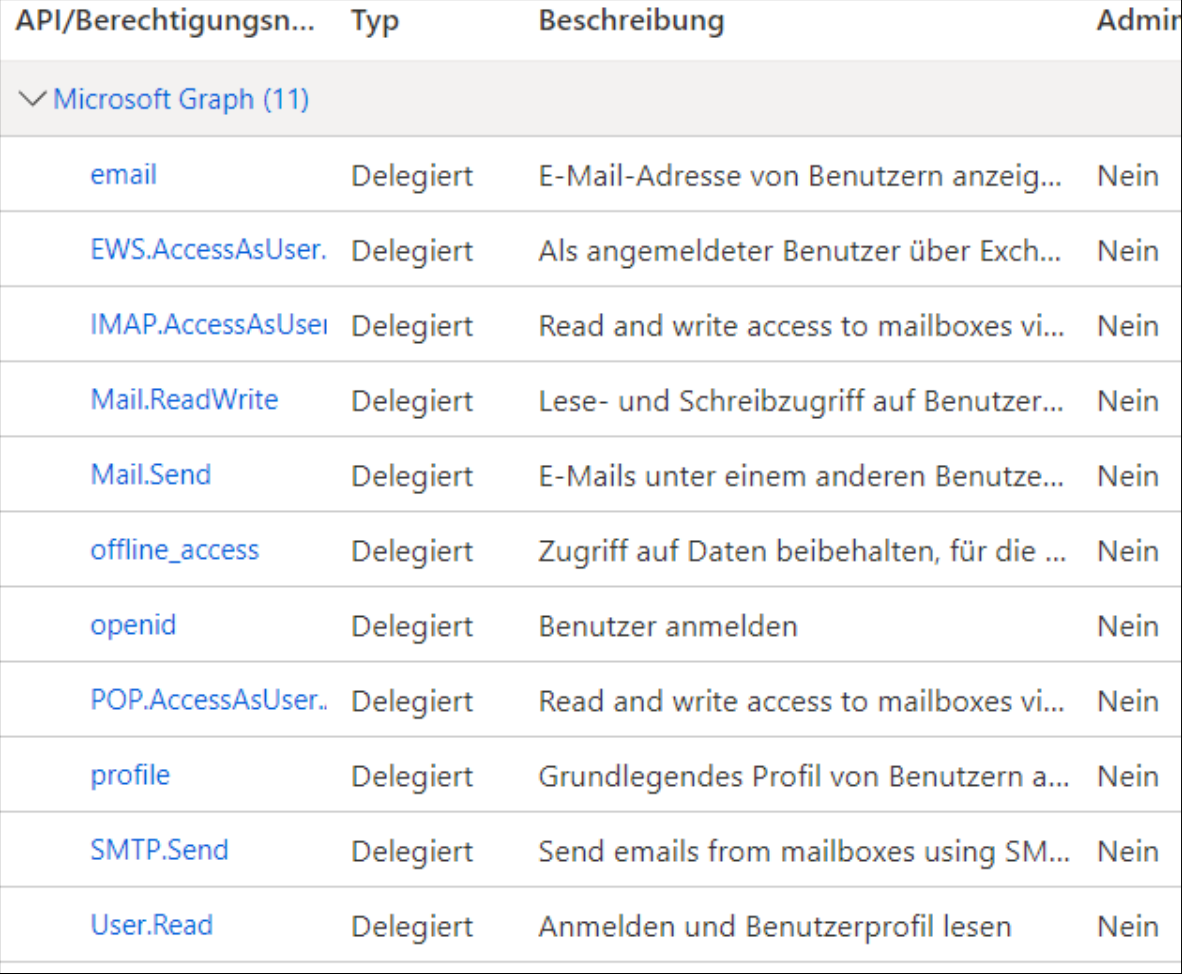
4 Klicken Sie auf «delegierte Berechtigungen» und wählen Sie folgende Berechtigungen aus:
Authentifizierung
Nun muss noch die Authentifizierung vom Azure Portal zu Ihrem Server hergestellt werden.
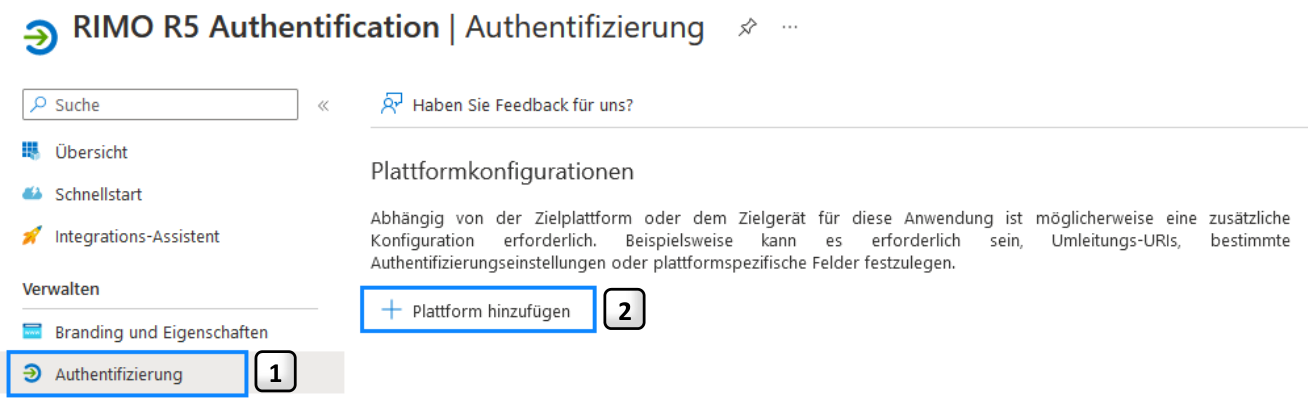
- 1 Öffnen Sie den Menüpunkt «Authentifizierung»
Mit einem Klick auf «+Plattform hinzufügen» können Sie die Umleitung auf den «localhost» 2 hinzufügen.
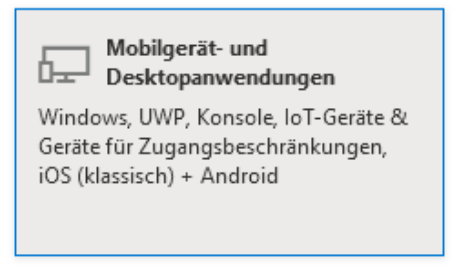
Wählen Sie «Mobilgerät- und Desktopanwendungen»
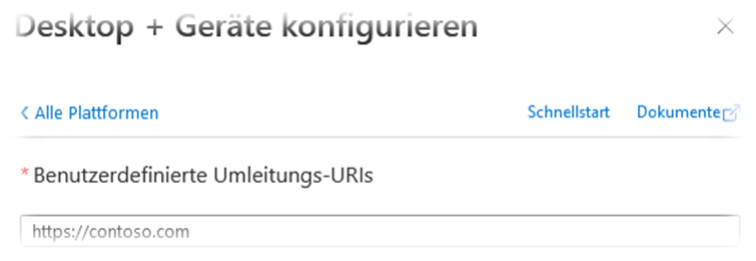
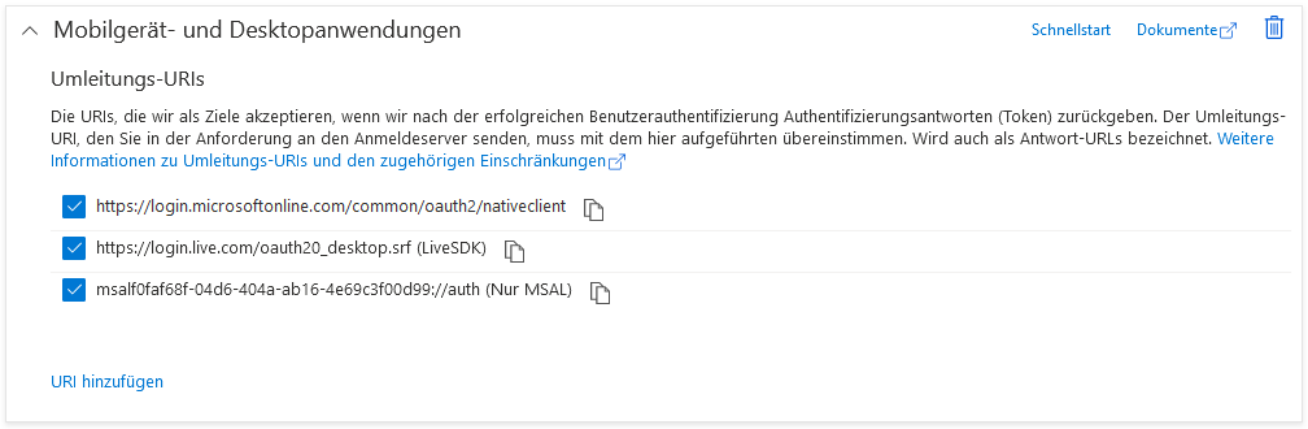
Folgende Umleitungen werden automatisch übernommen:
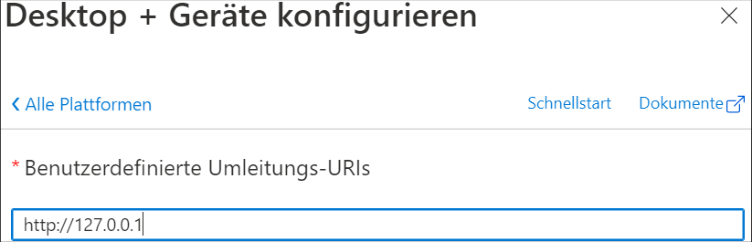
Für «ExchangeOnline / Office365» ist folgende Umleitungs-URI einzutragen:
Die Einträge für alle anderen Umleitungs-URI entnehmen Sie in der Azure-Produktdokumentation.
(https://learn.microsoft.com/de-de/azure/active-directory/develop/reference-app-manifest)
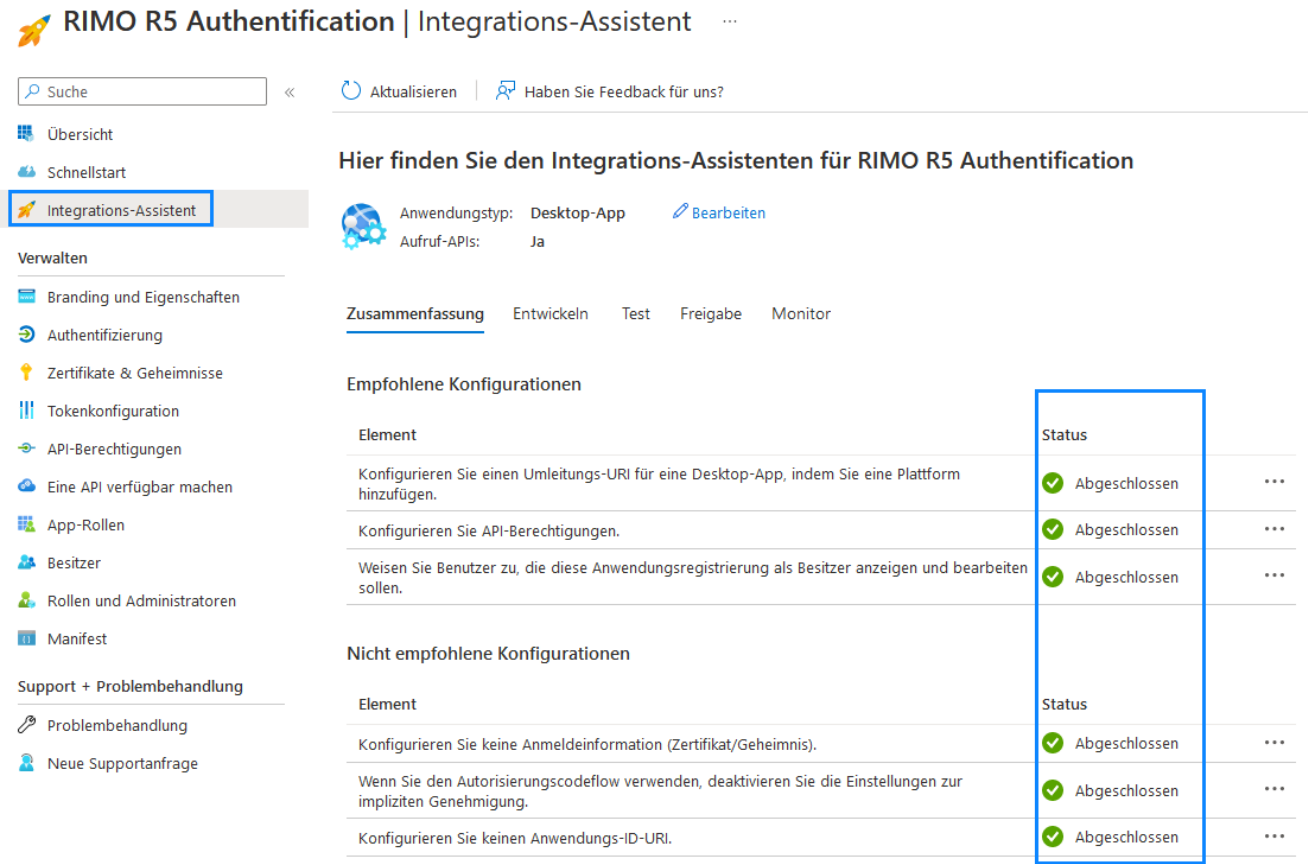
Zusammenfassungen zur App-Registrierung
Hier können die Übersicht Informationen bzw. die Zusammenfassungen zur App-Registrierung angezeigt werden:
Verbindung einrichten im Rimo
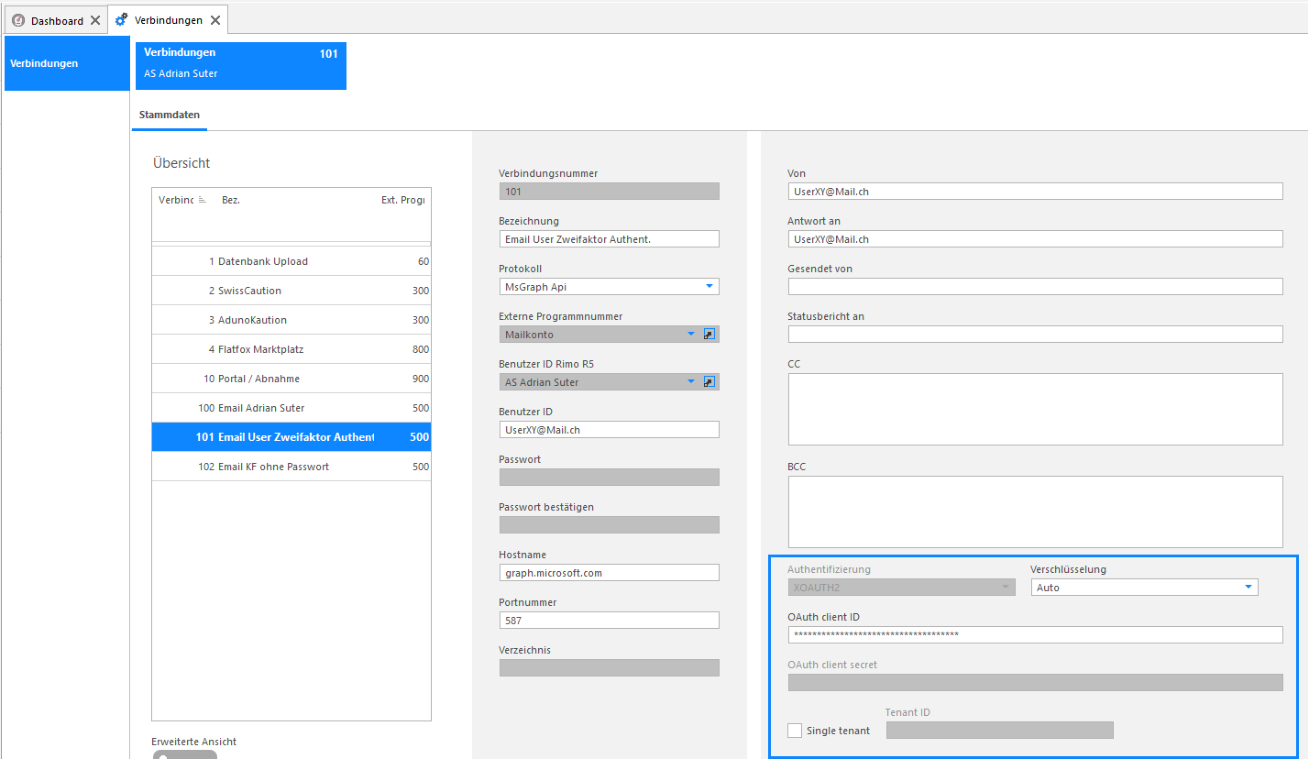
Im Rimo ist die Verbindung mit dem Protokoll MSGraph Api wie folgt einzurichten:
MENÜ: KUNDENADMINISTRATION / BENUTZERVERWALTUNG / VERBINDUNGEN REGISTER: VERBINDUNGEN
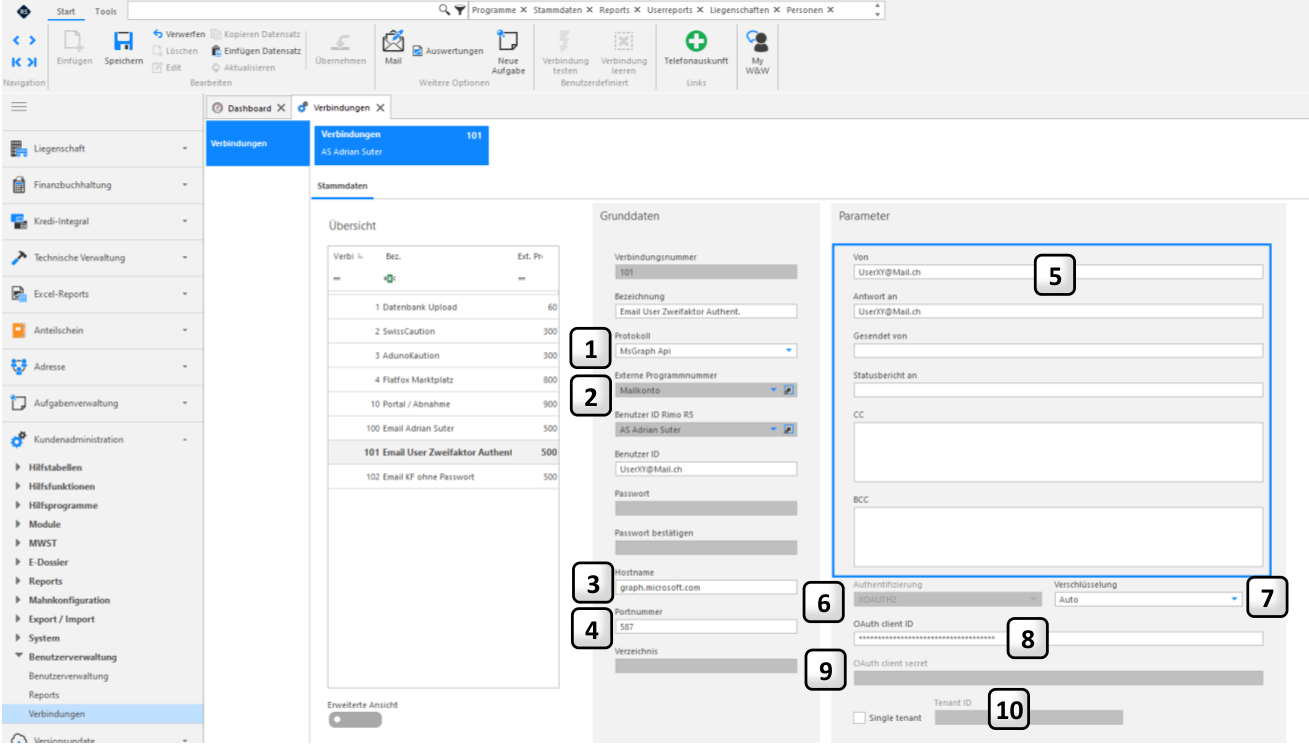
- Wählen Sie hier MSGraph aus.
- 1 2 Wählen Sie hier 500 Mailkonto aus.
- 3 Der Hostname für MsGraph lautet « graph.microsoft.com ». Der Hostname für Office365 lautet «outlook.office365.com». Diese werden automatisch übernommen bei der Auswahl im Feld Protokoll.
- 4 Die Portnummer kann optional, je nach Einstellungen eingetragen werden (Defaults = 587, 25).
- 5
- Das Absenderfeld «von» ist Pflicht, alle anderen Absenderfelder sind optional.
- 6 Hier wählen Sie «XOAUTH2». XOAUTH2 ermöglicht dem Client (Rimo) für die Authentifizierung einen "Access Token" zu senden (anstelle vom Passwort).
- 7
- Die Verschlüsselung auf « Auto » einstellen.
- 8 Die OAuth Client-ID oder Anwendungs-ID (Client) wird benötigt, um sich beim Server zu identifizieren. Diese wird bei der Registrierung im Anbieter-Portal erstellt und wird Ihnen vom ITDiensteister bekanntgegeben (siehe Kapitel «Nötige Einrichtungen durch den Kunden-interne IT»).
- 9 ==Das== ==Client Secret== ==wird nur benötigt, wenn das entsprechende Portal dies verwendet. Für GMail wird diese benötigt, für Exchange== ==und MsGraph nicht== ==.==
- 10 ==Die== ==Single tenant== ==wird bei Azure== ==(Verzeichnis-ID (Mandant))== ==mit Exchange oder MsGraph benötigt, wenn der Zugang zur Anwendung nur auf einen einzelnen Mandanten in einer Organisationseinheit beschränkt ist (Optional). Bei einer Mehrinstanz-Organisation muss diese ID nicht gesetzt werden. Siehe auch im Kapitel «Nötige Einrichtungen durch den Kunden-interne IT».==
Nach erfolgter Einrichtung können Sie die Verbindung gemäss Kapitel «Verbindung testen» testen.
Verbindung «SMTP-Mailkonto»
Das Protokoll SMTP wird von Microsoft seit Oktober 2022 grundsätzlich nicht mehr unterstützt. Nutzen Sie stattdessen die «Modern Authentifikation» (siehe Kapitel «Verbindung mit «Protokoll MSGraph Api»»).
==SMTP AUTH ist weiterhin verfügbar, obwohl die Standardauthentifizierung am 1. Oktober 2022 seitens Microsoft dauerhaft deaktiviert wurde. Der Grund, warum SMTP weiterhin verfügbar bleibt, ist, dass viele Multifunktionsgeräte wie Drucker und Scanner nicht für die Verwendung der modernen Authentifizierung aktualisiert werden können.==
Sollten Sie dennoch eine Verbindung mit dem Protokoll SMTP einrichten wollen, gehen Sie wie folgt vor:
MENÜ: KUNDENADMINISTRATION / BENUTZERVERWALTUNG / VERBINDUNGEN
REGISTER: VERBINDUNGEN
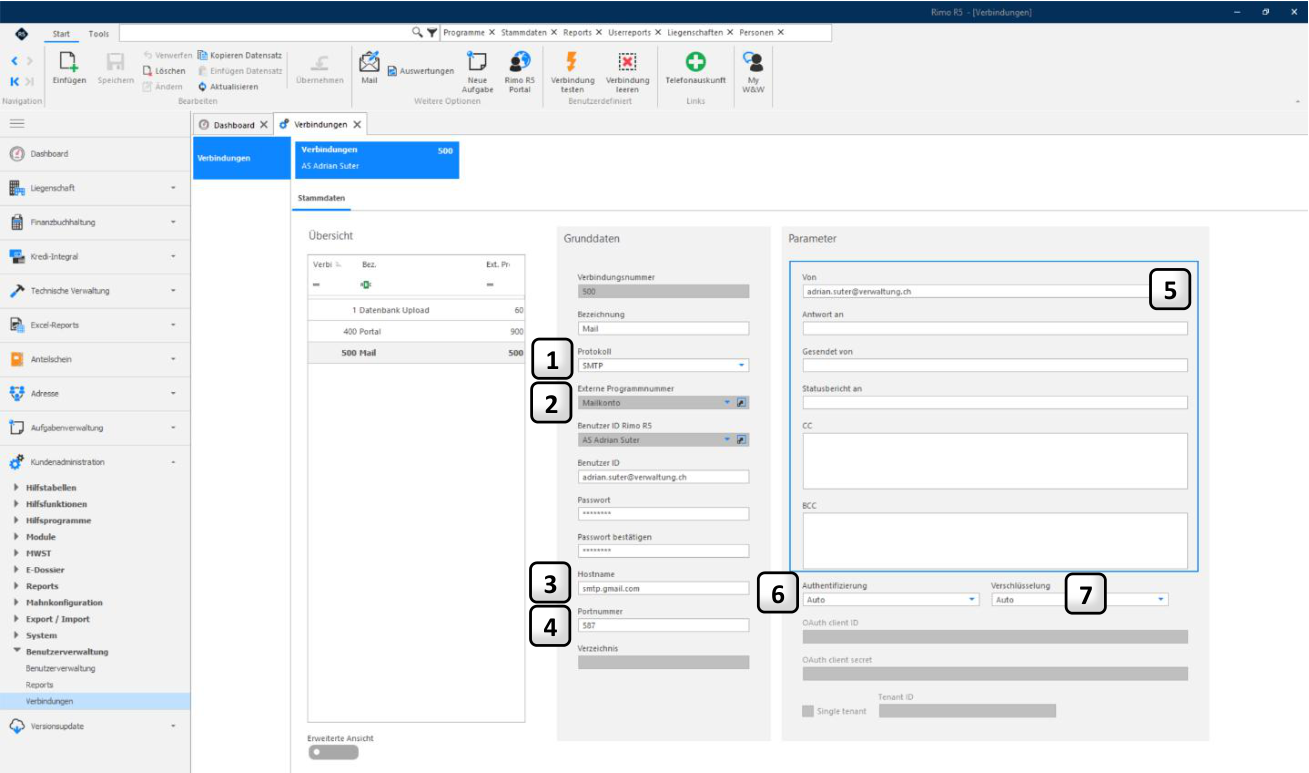
Wählen Sie hier SMTP aus.
- 1 2 Wählen Sie hier 500 Mailkonto aus.
- 3 Der Hostname wird Ihnen Ihr E-Mail-Provider angeben müssen. Dieser kann beispielsweise «smtp.gmail.com» lauten.
- 4 Die Portnummer wird ebenfalls vom E-Mail-Provider angegeben. Standardmässig sind diese 587 oder 25).
- 5 Das Absenderfeld «von» ist Pflicht, alle anderen Absenderfelder sind optional.
- 6
- Hier wählen Sie «Auto».
- 7 Die Verschlüsselung kann von Anbieter zu Anbieter variieren. Versuchen Sie es anfänglich mit der Einstellung «Auto».
Falls Ihnen das Passwort der einzurichtenden E-Mailverbindung unbekannt ist, können Sie das Feld für das Passwort leer lassen. Näheres wird Ihnen in Kapitel «Verbindung (SMTP/Exchange) einrichten ohne E-Mail-Passwort» beschrieben.
Nach erfolgter Einrichtung können Sie die Verbindung gemäss Kapitel «Verbindung testen» testen.
Verbindung «Exchange-Mailkonto»
Diese Verbindungsmethode wird von Microsoft nicht mehr vollständig unterstützt, weshalb die Einrichtung grundsätzlich mit der MS Graph API erfolgen sollte (siehe Kapitel «Verbindung mit «Protokoll MSGraph Api»»).
Sollten Sie dennoch eine Verbindung mit dem Protokoll Exchange einrichten wollen, gehen Sie wie folgt vor:
MENÜ: KUNDENADMINISTRATION / BENUTZERVERWALTUNG / VERBINDUNGEN
REGISTER: VERBINDUNGEN
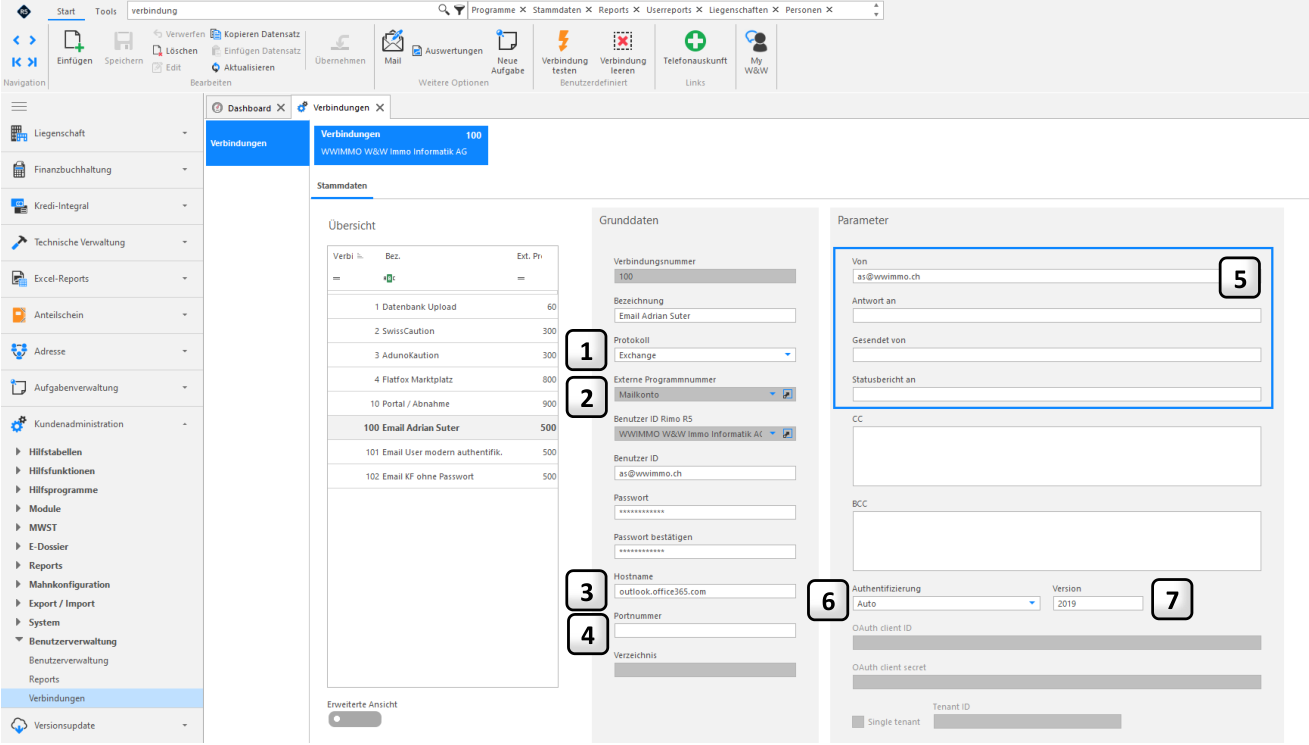
- 1 Wählen Sie hier Exchange aus.
- 2 Wählen Sie hier 500 Mailkonto aus.
- 3 Der Hostname für Office365 lautet « outlook.office365.com ».
- 4 Die Portnummer ist standardmässig die 587 oder 25.
- 5 Das Absenderfeld «von» ist Pflicht, alle anderen Absenderfelder sind fakultativ.
- 6 Wählen Sie hier Auto aus.
- 7 Hier wird die Outlook Exchange Version hinterlegt (z.B. 2007, 2010, 2013, 2016, 2019)
Falls Ihnen das Passwort der einzurichtenden E-Mailverbindung unbekannt ist, können Sie das Feld für das Passwort leer lassen. Näheres wird Ihnen in Kapitel «Verbindung (SMTP/Exchange) einrichten ohne E-Mail-Passwort» beschrieben.
Nach erfolgter Einrichtung können Sie die Verbindung gemäss Kapitel «Verbindung testen» testen.
Verbindung (SMTP/Exchange) einrichten ohne E-Mail-Passwort
Wenn Sie das E-Mailpasswort für die Einrichtung der E-Maliverbindung nicht kennen (siehe 2.3 oder 2.4) können Sie das Feld dafür leer lassen und die E-Mailverbindung ohne Eingabe des Passwortes speichern.
Der User, für den Sie die E-Mailverbindung eingerichtet haben (siehe ausgefülltem Feld «Benutzer ID Rimo R5»), erhält nun bei seiner nächsten Anmeldung im Rimo R5 eine Aufgabe zugeteilt. Die Aufgabe ist auf dem Dashboard ersichtlich. Mit Doppelklick öffnet sich die Aufgabe:
MENÜ: DASHBOARD / AUFGABE
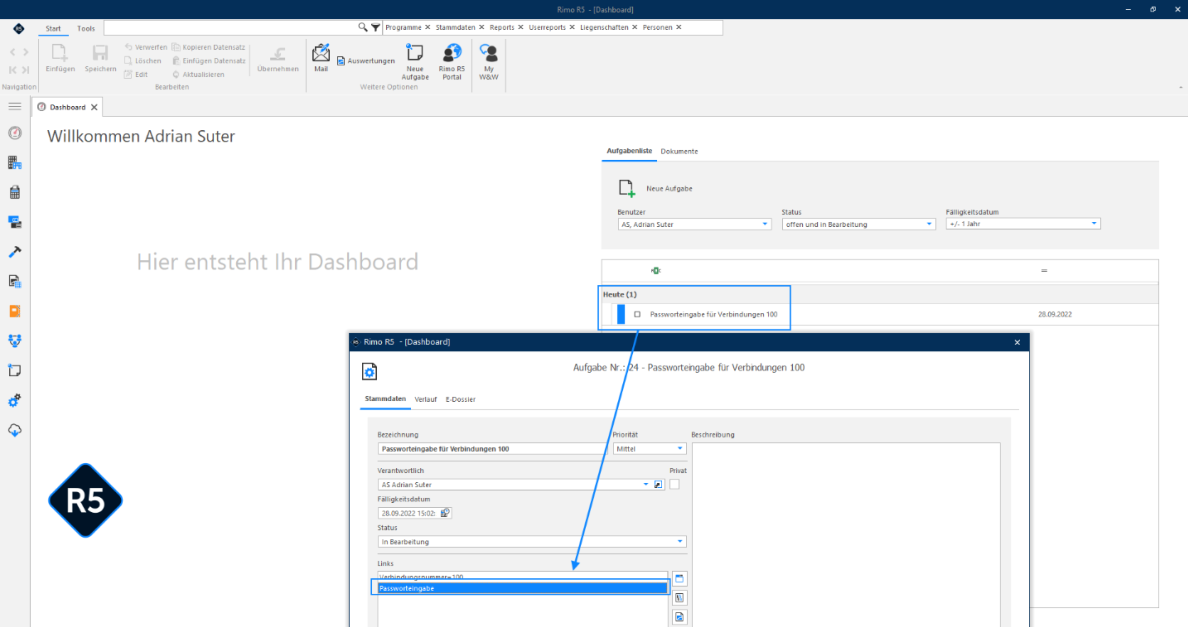
Der geöffneten Aufgabe ist ein Link zur «Passworteingabe» angefügt. Durch Klick auf diesen Link öffnet sich ein weiteres Fenster, in welchem der User nun das Passwort nachträglich der entsprechenden E-Mailverbindung hinzufügen kann und so die E-Mailverbindung komplettiert wird:
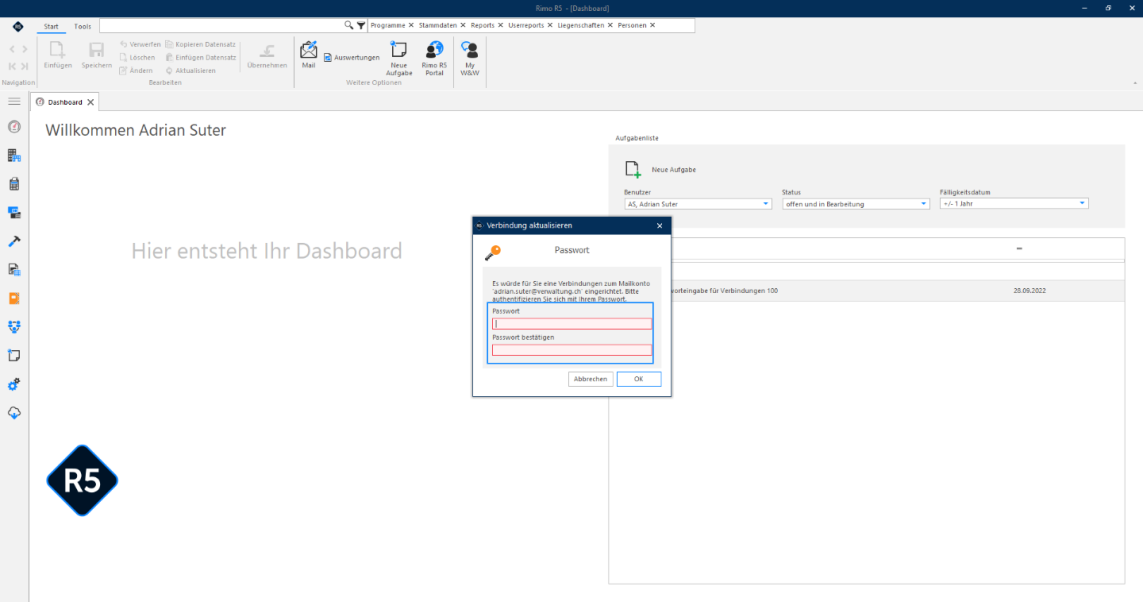
Nach Eingabe des Passwortes wird dieses mit Klick auf «OK» gespeichert. Rimo R5 bestätigt im Anschluss, dass das Passwort gespeichert wurde. Die Aufgabe auf dem Dashboard kann nun als erledigt markiert werden.
Verbindung testen
Ein «Verbindungstest» erfolgt mit einem Klick auf «Verbindung testen». Bei erfolgreicher Einrichtung bzw. Verbindung wird dabei ein «Testmail» von und an den eingerichteten E-Mail-Account gesendet:
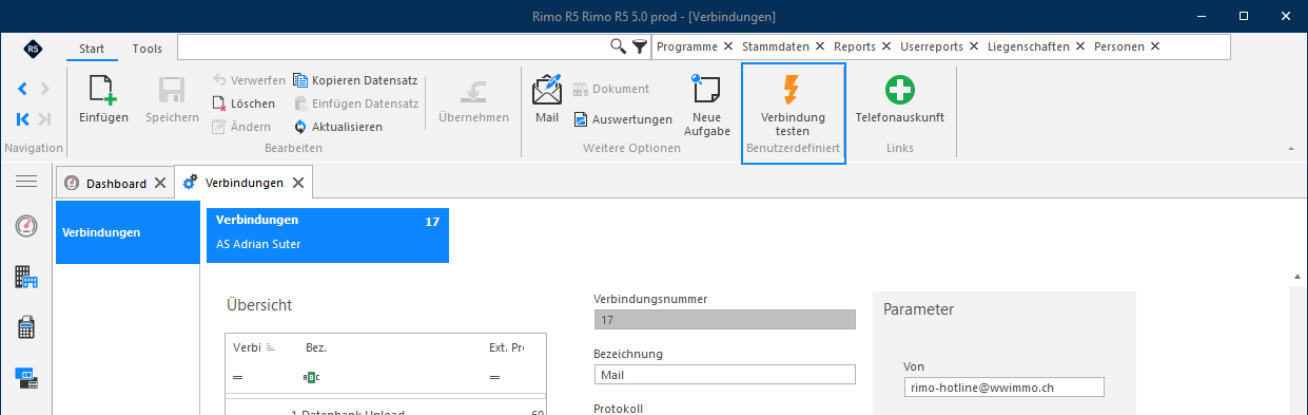
War der Test nicht erfolgreich, versuchen Sie es mit anderen Einstellungen.
Bei eingerichteter Verbindung mit dem Protokoll MS Graph API liegt der Fehler oft an nicht korrekt erteilten Berechtigungen (siehe Kapitel «Nötige Einrichtungen durch den Kunden-interne IT»)
Bei Verbindungen mit dem Protokoll SMTP/Exchange liegt es oft an Kleinigkeiten wie falscher Port, falsche Verschlüsselungsart, falsche Version.